Domain möbel-münchen.de kaufen?
Wir ziehen mit dem Projekt
möbel-münchen.de um.
Sind Sie am Kauf der Domain
möbel-münchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain möbel-münchen.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
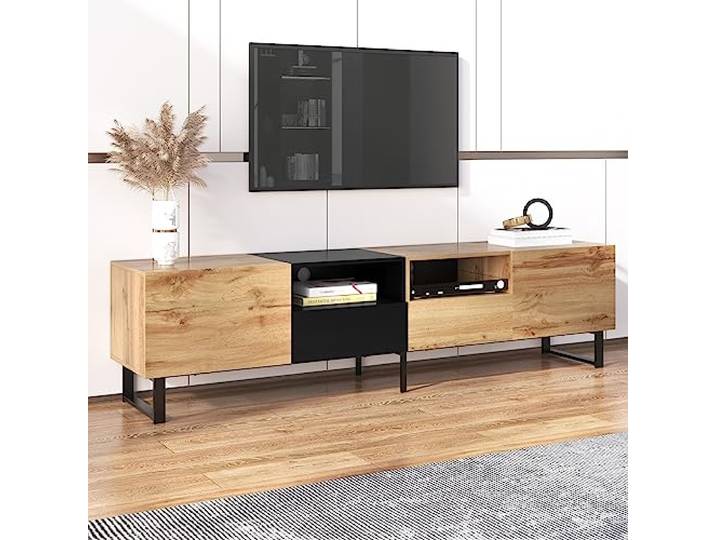
Merax TV Lowboard TV Schrank Wohnzimmertisch Fernsehschrank Fernsehtisch TV Kommode TV Regal TV Schrank TV Bank TV Möbel tv kommode TV Tisch<p>Der <strong>Merax TV Lowboard</strong> ist die perfekte Lösung für ein aufgeräumtes und stilvolles Wohnzimmer. Mit seinen zwei Türen und zwei Schubladen bietet dieser <strong>TV Schrank</strong> ausreichend Platz, um all Deine Mediengeräte und Zubehör ordentlich zu verstauen. So schaffst Du einen einladenden Unterhaltungsbereich, der zum Verweilen einlädt.</p><p>Das elegante Design in einer ansprechenden Kombination aus <strong>Schwarz</strong> und <strong>Holzoptik</strong> verleiht Deinem Raum eine moderne Note. Der <strong>TV Tisch</strong> fügt sich harmonisch in Deine bestehende Einrichtung ein und bereichert das Ambiente Deines Wohnzimmers. Die hochwertige Verarbeitung sorgt dafür, dass der TV-Ständer nicht nur optisch überzeugt, sondern auch robust und langlebig ist. Dank der PVC-Kanten ist er ideal für den alltäglichen Gebrauch geeignet und bietet eine stabile Basis für Deinen Fernseher sowie sämtliche Unterhaltungsgeräte.</p><p>Die benutzerfreundlichen 12-Zoll-Unterschienen ermöglichen einen einfachen Zugriff auf Deine Mediengeräte, was Dein Unterhaltungserlebnis komfortabler gestaltet. Zudem wird der <strong>TV Schrank</strong> mit einer leicht verständlichen Montageanleitung geliefert, die eine schnelle und unkomplizierte Installation ermöglicht. So kannst Du Dein neues Möbelstück rasch genießen, ohne viel Zeit und Mühe investieren zu müssen.</p>159,99 €*Versand: 29,99 €Sichere Weiterleitung zum Anbieter
-
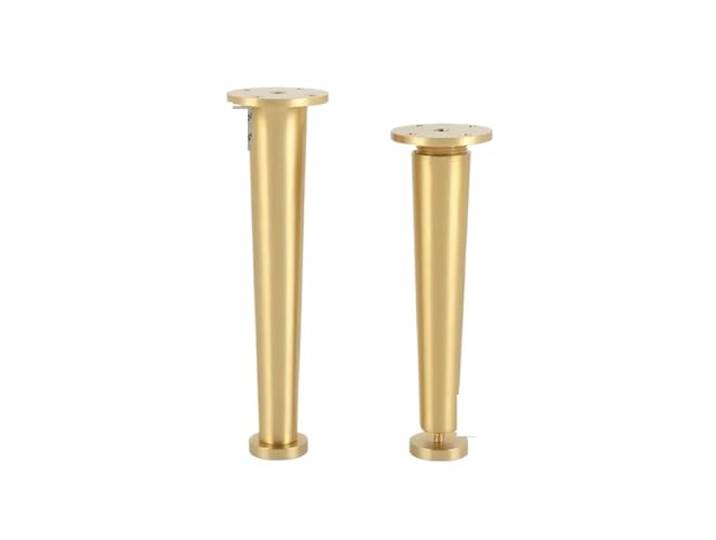
dauyavv Verstellbare Metallbeschichtete Ersatzfüße für Schrank/Schrank/Sofa/Stuhl/Ottomane/Tisch, Gold, 4 Stückdauyavv Verstellbare Metallbeschichtete Ersatzfüße für Schrank/Schrank/Sofa/Stuhl/Ottomane/Tisch, Gold, 4 Stück. Einfache Montage Strapazierfähig Aufbewahrung:179,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sündiges MünchenSündiges München , Spießig! Das ist das Image der Nachkriegszeit - und das ist auch das Image Münchens. Zu Recht? Die Bilder des Fotografen Al Herb erzählen eine ganz andere Geschichte. Als junger Mann tauchte Herb ein in das Nachtleben der Münchner Nachkriegszeit, in die Welt der Auszieh-Künstlerinnen, der amerikanischen GIs und ihrer 'Frolleins', der Bordsteinschwalben sowie der Twist- und Rock'n'Roll-Tänzer. Damals gab es in München noch keine Sperrbezirke. Es gab den 'Flesh-Pot', wie es die GIs nannten, den bestens gefüllten Fleischtopf. Vor allem rings um den Hauptbahnhof blühte das Geschäft mit dem Sex - einerseits künstlerisch auf der Bühne, andererseits handfest in Stundenhotels. Und mitten drin eine Jugend, die sich das Nachkriegsgrau von der Seele tanzte. Al Herb war bis in die Mitte der 1970er Jahre mit seiner Kamera dicht am Geschehen. Die 'Schönheits-' und Striptänzerinnen vertrauten ihm, beauftragten ihn oft, ihre Show fotografisch zu dokumentieren. Seine Bilder zeigen ein so pulsierendes Nachtleben, dass man sich als heutiger Betrachter verwundert die Augen reibt: Ist das wirklich München, nicht doch Paris, Berlin oder London? Aber die Nacht hatte schon immer ihre Schattenseiten. Hinter einer sündig glitzernden Fassade verbargen sich auch damals tragische Schicksale. Al Herb streifte immer wieder durch den Bahnhof und fotografierte die Verlierer der Nachkriegsjahre, die Obdachlosen, Kriegskrüppel, Gescheiterten und Gestrandeten. Sie gehörten ebenso dazu wie die Schönen der Nacht, die mit ihren Körpern in der einen oder anderen Form Geld verdienten. Münchens sündige Vergangenheit in all ihren Facetten zeigt das vorliegende Buch mit einer Auswahl der faszinierendsten Fotos zwischen Striptease und Alkoholleichen aus dem Archiv von Al Herb. , Luftversorgung > Auto-Tuning & -Styling , Auflage: Neuauflage, Erscheinungsjahr: 20120702, Produktform: Kartoniert, Fotograph: Herb, Al, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 167, Abbildungen: 155 Duotone Fotos, Keyword: Fünfziger Jahre; München; Nachkriegszeit; Nachtclub; Nachtleben; Strip; Stripclub; Striptease; Tänzerin, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Heimatkunde~München / Bildband, Fachkategorie: Fotografie~Heimatkunde~Orte auf alten Fotografien, Region: München, Thema: Entdecken, Warengruppe: HC/Fotografie, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hirschkäfer Verlag, Verlag: Hirschkäfer Verlag, Verlag: Arz, Martin, Länge: 240, Breite: 192, Höhe: 15, Gewicht: 533, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783940839077, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scher, Peter: MünchenMünchen , Was nicht im Baedeker steht , Stoßstangeneinlagen & -abdeckungen > Stoßstangen & Teile , Erscheinungsjahr: 20211030, Produktform: Leinen, Autoren: Scher, Peter~Sinsheimer, Hermann, Seitenzahl/Blattzahl: 138, Keyword: Karl Valentin; Bräuhaus; Reisen; Weißwurst; Restaurants, Fachschema: Deutschland / Reiseführer, Kunstreiseführer, Wanderführer, Warengruppe: HC/Reiseführer/Kunstreiseführer/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 195, Breite: 138, Höhe: 20, Gewicht: 244, Produktform: Gebunden, Genre: Reise,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LSNNMU 2 Stück Messing-Tischbeine mit Nivellierfüßen for Tisch, Sofa, Bett, Möbel, Schrank(15cm)LSNNMU 2 Stück Messing-Tischbeine mit Nivellierfüßen for Tisch, Sofa, Bett, Möbel, Schrank(15cm). Stilvolle Designauswahl: Unsere Frühstücksbarbeine unterstreichen die moderne Ästhetik und machen Ihre Möbel zu einem Blickfang in Ihrem Zuhause oder Büro Vielseitige Funktionalität: Diese Schreibtischbeine eignen sich für die Gestaltung individueller Arbeitsbereiche und ermöglichen es Ihnen, einen Schreibtisch zu entwerfen, der perfekt zu Ihren Bedürfnissen und Stilvorlieben in jeder Umgebung passt Ideal für DIY-Projekte: Perfekt für alle, die gerne kreativ sind. Mit unseren DIY-Möbel-Tischbeinen können Sie individuelle Möbel herstellen, die Ihr Zuhause wirklich einzigartig machen und Ihren Stil widerspiegeln Geschenk für Bastler: Überraschen Sie Ihre Freunde mit diesen vielseitigen Tischbeinen, ein durchdachtes Geschenk für jeden, der gerne bastelt und seine Möbelprojekte aufwerten möchte Vielfältige Verwendungsmöglichkeiten: Diese Tischbeine eignen sich für verschiedene Anwendungen, vom Couchtisch bis zum Esstisch, und bieten Flexibilität für jeden Raum in Ihrem Zuhause Farbe:One Color97,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Merax TV Lowboard TV Schrank Wohnzimmertisch Fernsehschrank Fernsehtisch TV Kommode TV Regal TV Schrank TV Bank TV Möbel tv kommode TV Tisch<p>Der <strong>Merax TV Lowboard</strong> ist die perfekte Lösung für ein aufgeräumtes und stilvolles Wohnzimmer. Mit seinen zwei Türen und zwei Schubladen bietet dieser <strong>TV Schrank</strong> ausreichend Platz, um all Deine Mediengeräte und Zubehör ordentlich zu verstauen. So schaffst Du einen einladenden Unterhaltungsbereich, der zum Verweilen einlädt.</p><p>Das elegante Design in einer ansprechenden Kombination aus <strong>Schwarz</strong> und <strong>Holzoptik</strong> verleiht Deinem Raum eine moderne Note. Der <strong>TV Tisch</strong> fügt sich harmonisch in Deine bestehende Einrichtung ein und bereichert das Ambiente Deines Wohnzimmers. Die hochwertige Verarbeitung sorgt dafür, dass der TV-Ständer nicht nur optisch überzeugt, sondern auch robust und langlebig ist. Dank der PVC-Kanten ist er ideal für den alltäglichen Gebrauch geeignet und bietet eine stabile Basis für Deinen Fernseher sowie sämtliche Unterhaltungsgeräte.</p><p>Die benutzerfreundlichen 12-Zoll-Unterschienen ermöglichen einen einfachen Zugriff auf Deine Mediengeräte, was Dein Unterhaltungserlebnis komfortabler gestaltet. Zudem wird der <strong>TV Schrank</strong> mit einer leicht verständlichen Montageanleitung geliefert, die eine schnelle und unkomplizierte Installation ermöglicht. So kannst Du Dein neues Möbelstück rasch genießen, ohne viel Zeit und Mühe investieren zu müssen.</p>159,99 €*Versand: 29,99 €Sichere Weiterleitung zum Anbieter
-
dauyavv Verstellbare Metallbeschichtete Ersatzfüße für Schrank/Schrank/Sofa/Stuhl/Ottomane/Tisch, Gold, 4 Stückdauyavv Verstellbare Metallbeschichtete Ersatzfüße für Schrank/Schrank/Sofa/Stuhl/Ottomane/Tisch, Gold, 4 Stück. Einfache Montage Strapazierfähig Aufbewahrung:179,24 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Sündiges MünchenSündiges München , Spießig! Das ist das Image der Nachkriegszeit - und das ist auch das Image Münchens. Zu Recht? Die Bilder des Fotografen Al Herb erzählen eine ganz andere Geschichte. Als junger Mann tauchte Herb ein in das Nachtleben der Münchner Nachkriegszeit, in die Welt der Auszieh-Künstlerinnen, der amerikanischen GIs und ihrer 'Frolleins', der Bordsteinschwalben sowie der Twist- und Rock'n'Roll-Tänzer. Damals gab es in München noch keine Sperrbezirke. Es gab den 'Flesh-Pot', wie es die GIs nannten, den bestens gefüllten Fleischtopf. Vor allem rings um den Hauptbahnhof blühte das Geschäft mit dem Sex - einerseits künstlerisch auf der Bühne, andererseits handfest in Stundenhotels. Und mitten drin eine Jugend, die sich das Nachkriegsgrau von der Seele tanzte. Al Herb war bis in die Mitte der 1970er Jahre mit seiner Kamera dicht am Geschehen. Die 'Schönheits-' und Striptänzerinnen vertrauten ihm, beauftragten ihn oft, ihre Show fotografisch zu dokumentieren. Seine Bilder zeigen ein so pulsierendes Nachtleben, dass man sich als heutiger Betrachter verwundert die Augen reibt: Ist das wirklich München, nicht doch Paris, Berlin oder London? Aber die Nacht hatte schon immer ihre Schattenseiten. Hinter einer sündig glitzernden Fassade verbargen sich auch damals tragische Schicksale. Al Herb streifte immer wieder durch den Bahnhof und fotografierte die Verlierer der Nachkriegsjahre, die Obdachlosen, Kriegskrüppel, Gescheiterten und Gestrandeten. Sie gehörten ebenso dazu wie die Schönen der Nacht, die mit ihren Körpern in der einen oder anderen Form Geld verdienten. Münchens sündige Vergangenheit in all ihren Facetten zeigt das vorliegende Buch mit einer Auswahl der faszinierendsten Fotos zwischen Striptease und Alkoholleichen aus dem Archiv von Al Herb. , Luftversorgung > Auto-Tuning & -Styling , Auflage: Neuauflage, Erscheinungsjahr: 20120702, Produktform: Kartoniert, Fotograph: Herb, Al, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 167, Abbildungen: 155 Duotone Fotos, Keyword: Fünfziger Jahre; München; Nachkriegszeit; Nachtclub; Nachtleben; Strip; Stripclub; Striptease; Tänzerin, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Heimatkunde~München / Bildband, Fachkategorie: Fotografie~Heimatkunde~Orte auf alten Fotografien, Region: München, Thema: Entdecken, Warengruppe: HC/Fotografie, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hirschkäfer Verlag, Verlag: Hirschkäfer Verlag, Verlag: Arz, Martin, Länge: 240, Breite: 192, Höhe: 15, Gewicht: 533, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783940839077, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scher, Peter: MünchenMünchen , Was nicht im Baedeker steht , Stoßstangeneinlagen & -abdeckungen > Stoßstangen & Teile , Erscheinungsjahr: 20211030, Produktform: Leinen, Autoren: Scher, Peter~Sinsheimer, Hermann, Seitenzahl/Blattzahl: 138, Keyword: Karl Valentin; Bräuhaus; Reisen; Weißwurst; Restaurants, Fachschema: Deutschland / Reiseführer, Kunstreiseführer, Wanderführer, Warengruppe: HC/Reiseführer/Kunstreiseführer/Deutschland, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 195, Breite: 138, Höhe: 20, Gewicht: 244, Produktform: Gebunden, Genre: Reise,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.